은행·캐피털을 연달아 뚫은 해킹 속 AI 도구, 내년부터 달라지는 보안 공시까지
안녕하세요, 구독자 여러분.
지난 9월 말부터 이달 초까지 은행과 저축은행, 캐피털사에서 고객 정보가 새는 사고가 줄줄이 이어졌어요. 그런데 공격에 쓰인 것으로 보이는 서버에서 AI 해킹 도구의 흔적이 나왔다는 소식이 들려왔죠. 지난 20일에는 일본 기업 80여 곳도 같은 도구로 공격받았다는 보도가 나왔고요.
궁금해하실 것 같은데,
"AI가 정말 해킹을 한다고?" "우리 회사는 괜찮을까?"
오늘은 금융권을 흔든 AI 해킹 도구 이야기와, 내년부터 달라지는 회사 보안 공시까지 정리해드릴게요.
|
|
|
어떤 회사들이 뚫렸나요?
금융권 보도를 모아 보면 이래요.
- 신한은행: 9월 29~30일, 대출 모집인 전용 조회 서비스에 인증을 우회해 들어와 고객 약 2만 5천 명의 정보가 유출됐어요
- KB국민은행(119명)과 하나은행(89명): 직원용 업무 시스템과 영업지원 시스템이 뚫렸어요
- 예가람저축은행(약 4만 명 추정)과 현대캐피탈(대출 모집인 146명)까지 피해가 번졌어요
눈여겨볼 점은 고객이 쓰는 인터넷·모바일 뱅킹이 아니라 직원과 모집인이 쓰는 시스템이 뚫렸다는 것이에요. 금융당국은 전 금융권에 긴급 보안 점검을 지시했어요.
|
|
|
ARTEX, 대체 뭐길래?
공격에 쓰인 것으로 보이는 서버의 화면 제목에서 'ARTEX - 自主渗透测试控制台', 우리말로 '자율 침투 테스트 콘솔'이라는 글자가 발견됐어요.
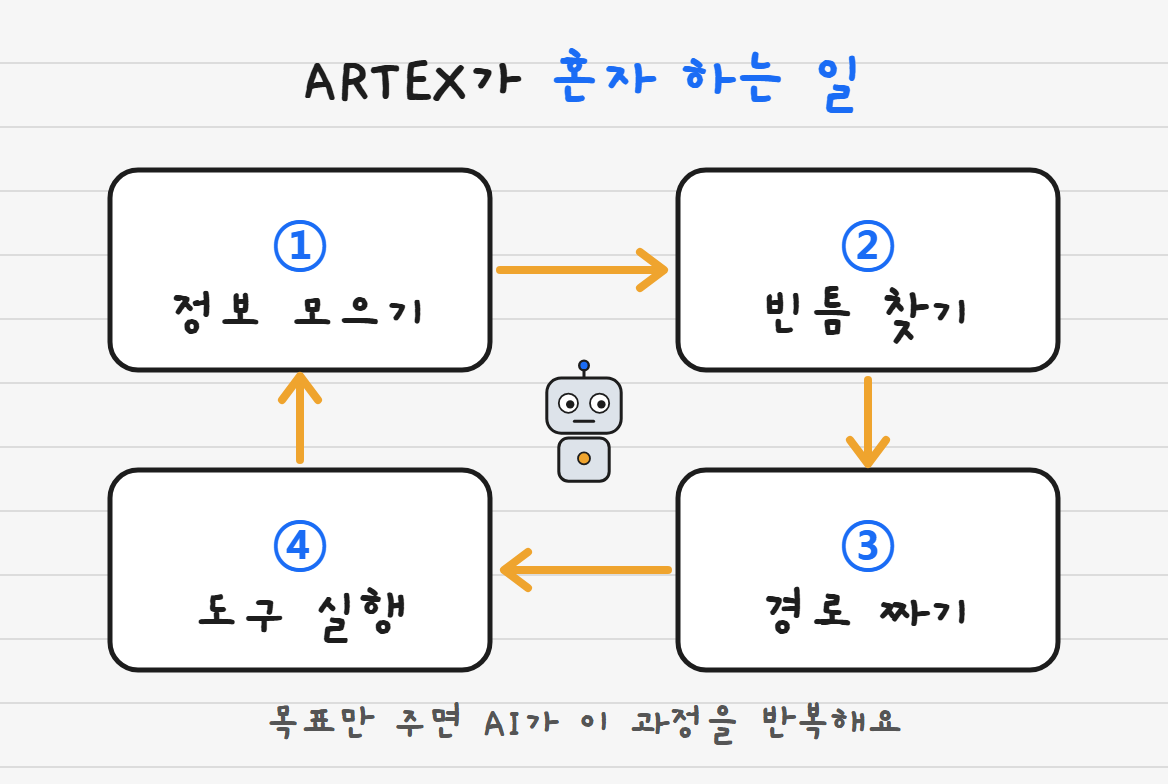
ARTEX는 깃허브에 무료로 공개된 AI 자율 침투 테스트 프로그램이에요. 원래는 보안 담당자가 자기 회사 시스템의 빈틈을 미리 찾을 때 쓰는 도구죠. 그런데 공격자 손에 들어가면 이야기가 달라져요.
- 목표만 정해 주면 AI 에이전트가 알아서 정보를 모으고
- 빈틈을 찾고, 들어갈 경로를 계획하고
- 필요한 보안 도구까지 직접 실행해요
클로드, GPT, 딥시크 같은 AI 모델을 골라 붙여 쓰는 구조라고 해요. 다만 ARTEX가 신한은행 공격에 실제로 쓰였는지는 아직 공식 조사로 확인되지 않았어요.
|
|
|
일본에서도 같은 일이?
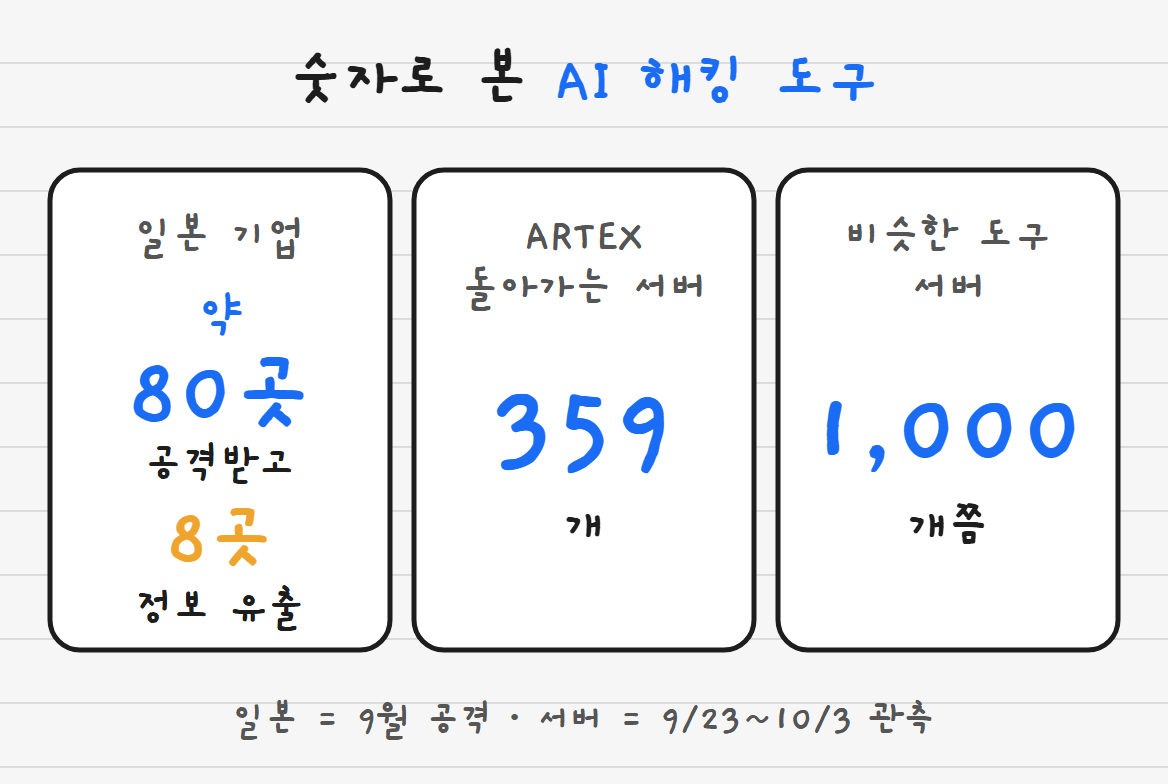
지난 20일 요미우리신문 등 일본 언론은 9월 18일 일본 기업을 노린 공격에 쓰인 서버 6대 모두에서 ARTEX 흔적이 나왔다고 보도했어요. 보험·금융·물류 등 약 80개 회사가 공격을 받았고, 이 중 8곳에서 정보가 유출됐대요. 미국 보안업체 크라우드스트라이크도 9월 말부터 이달 초 사이 한국 금융기관 공격에 ARTEX와 AI 모델이 함께 쓰였다고 분석했고요.
일본 정부는 관계 부처 회의를 열고 기업들에 대책 강화를 요청하기로 했대요. 현지에서는 AI를 쓴 공격이 늘면서 그동안 일본을 지켜 주던 '언어의 벽'이 사라진 것을 큰 원인으로 꼽아요.
뭐가 그렇게 무서운 거죠?
새로운 해킹 기술이 생겼다기보다 속도와 규모가 달라졌다는 점이에요.
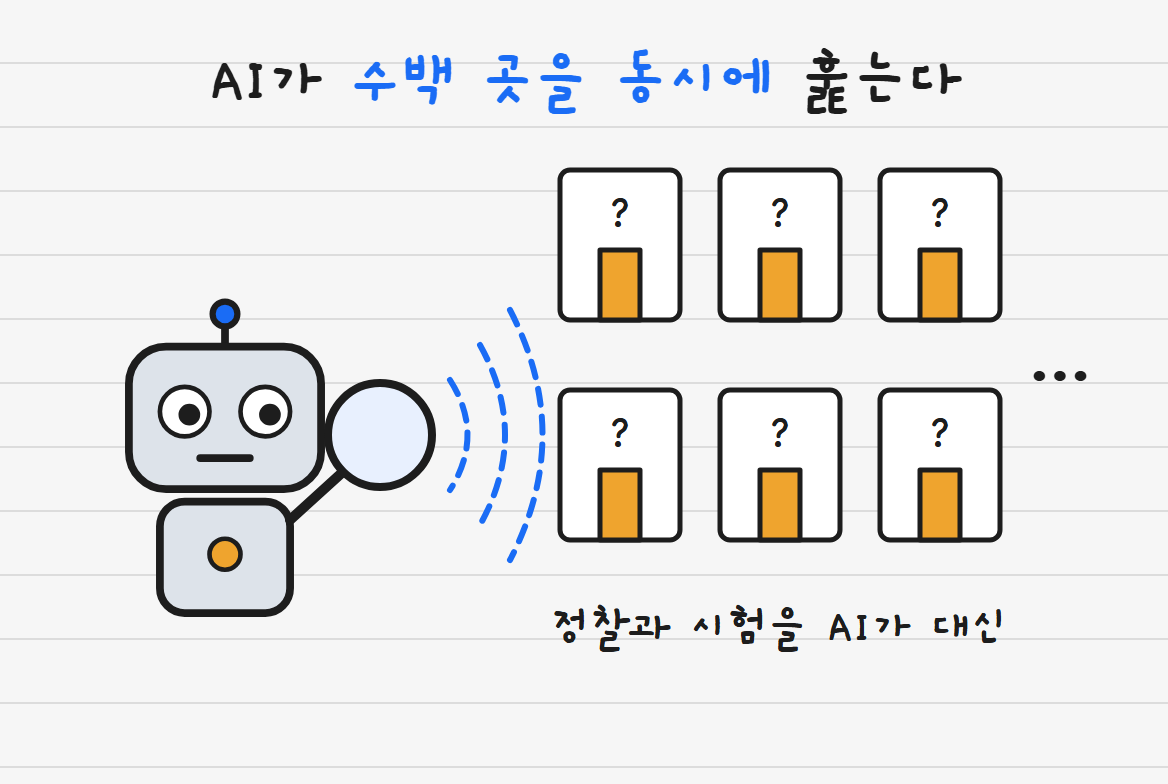
예전엔 공격자도 계산을 했어요. 한 회사를 뚫는 데 두 달이 걸리면 그만한 값어치가 있는지 따졌죠. 이제는 AI가 정찰과 시험을 대신하니 이야기가 달라요. 카이스트 김용대 교수는 금융권 사고를 보며 쓴 짧은 소설에서 "지금은 한 사람이 수백 곳을 동시에 훑습니다"라고 꼬집었어요.
실제로 보안업체 오아시스시큐리티가 9월 23일부터 10월 3일까지 인터넷을 살펴보니, ARTEX가 돌아가는 서버가 359개, 비슷한 AI 공격 도구인 사이버스트라이크AI 관련 서버도 약 1,000개 관측됐대요.
|
|
|
내년부터 회사 보안 공시가 달라져요
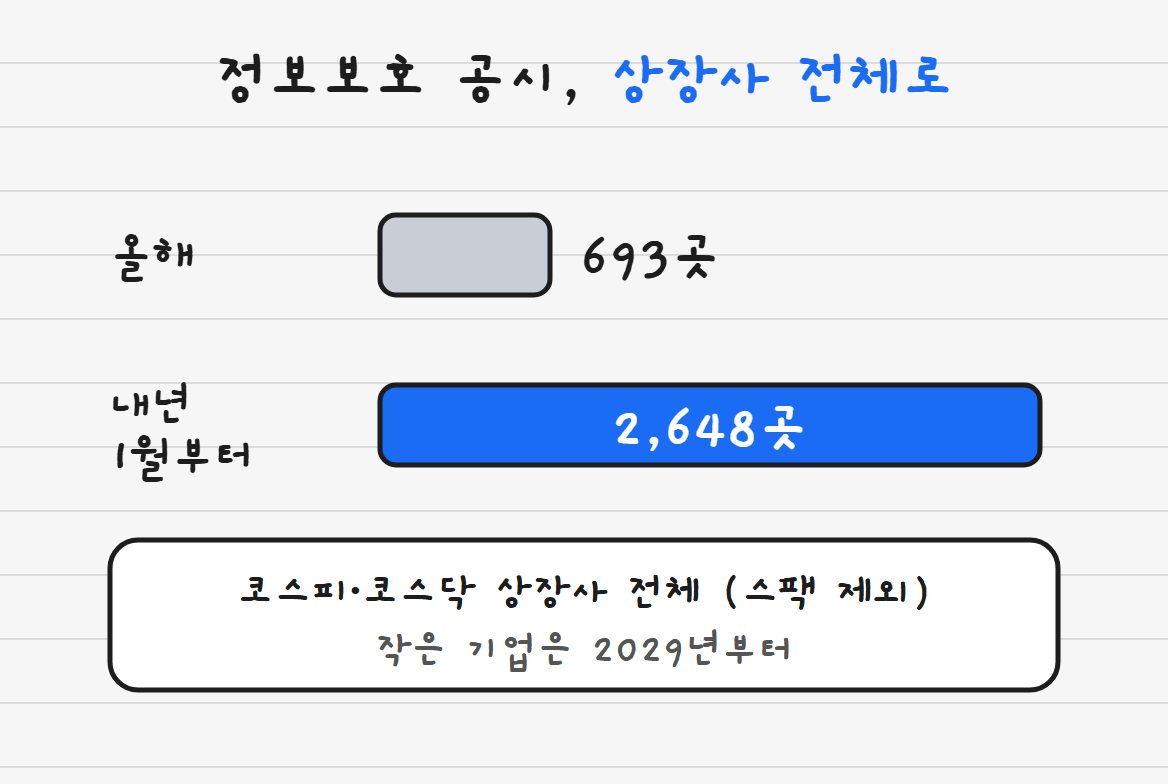
이런 흐름 속에 지난 20일 정부가 정보보호 공시 의무를 전체 상장사로 넓히는 시행령 개정안을 통과시켰어요.
- 올해: 매출 3,000억 원 이상 상장사 등 693곳
- 내년 1월부터: 코스피·코스닥 상장사 전체 2,648곳(스팩 제외)
정보보호 공시는 회사가 보안에 돈을 얼마나 쓰고 몇 명이 일하는지, 어떤 인증을 받았는지를 공개하는 제도예요. 그동안 빠져 있던 공공기관과 금융회사 예외도 없어지고, 작은 기업은 2029년부터 적용돼요.
정부는 기업이 보안을 '비용'이 아니라 '투자'로 보게 하려는 취지라고 밝혔어요. 새로 대상이 된 회사들에는 공시 가이드라인과 컨설팅도 지원한대요.
우리 회사는 무엇부터 볼까요?
이번 사고에서 드러난 빈틈은 의외로 기본적인 곳이었어요.
- 직원·협력사용 시스템도 고객용만큼 점검하기: 이번에 뚫린 곳 대부분이 여기였어요
- 안 쓰는 서버와 페이지 정리하기: 있는 줄도 모르는 서버는 지킬 수도 없어요
- 로그인 다음 단계까지 확인하기: 들어온 사람에게 그 정보를 볼 권한이 있는지 매번 따져야 해요
|
|
|
정리하자면, AI는 해커에게 새 무기를 줬다기보다 더 빨리, 더 많이 훑는 손을 줬어요. 그래서 "설마 우리 회사까지"라는 생각이 이제는 잘 통하지 않아요.
김용대 교수의 소설 속 한 문장이 오래 남는데요. "사고가 없었던 것과 사고를 모르는 것은 밖에서 보면 같습니다."
오늘 회사 메신저에 보안 공지가 올라와 있다면, 한 번 꼼꼼히 읽어 보시는 건 어떨까요? ㅎㅎ
참고한 기사
지디넷코리아, "한국 금융사 해킹 中 AI 도구, 일본 기업도 공격" (2026-10-20)
지디넷코리아, "신한 공격 추정 AI 해킹도구 아르텍스, 한국서 4개 발견" (2026-10-04)
지디넷코리아, "정보보호 공시 의무, 내년 전체 상장사(2648곳)로 확대" (2026-10-20)
지디넷코리아, "한국기업 보안 민낯...김용대 교수 쓴 SNS글 화제" (2026-10-11)
파이낸셜뉴스(뉴시스), "AI 해킹에 비상 걸린 韓금융…은행 이어 현대캐피탈·예가람저축은행도 뚫렸다" (2026-10-03)
|
|
|
|